 Header Editor Pro
編輯 HTTP 標頭、重新導向請求、加入 Cookie —— 每個環境一個設定檔
一款免費、開源的 Chrome 與 Firefox 擴充功能。不必修改程式碼,就能在測試環境驗證、除錯身分驗證與 CORS、切換環境。
功能
請求標頭與回應標頭
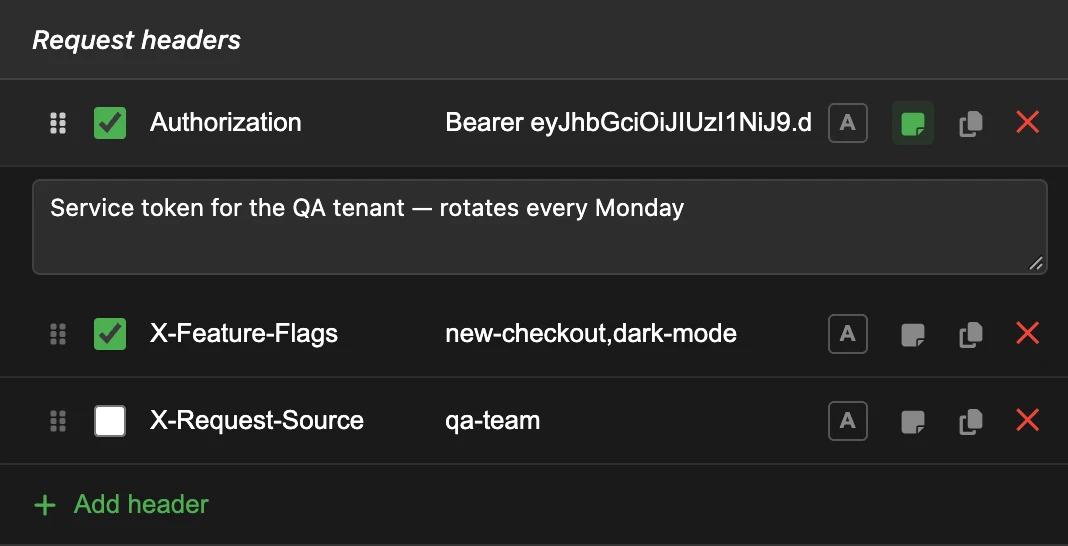
設定、附加或移除任何標頭。每一項都有自己的開關和選用備註,半年後你依然知道那個權杖為什麼在那裡。
環境之間的重新導向
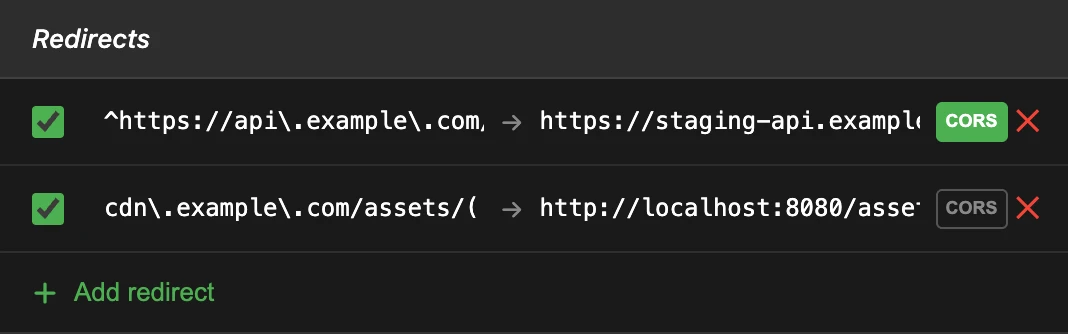
將符合規則運算式的請求送往另一個 URL(測試環境或本機伺服器),支援 $1 擷取群組。目標位於其他來源時可開啟 CORS。
依設定檔設定 Cookie
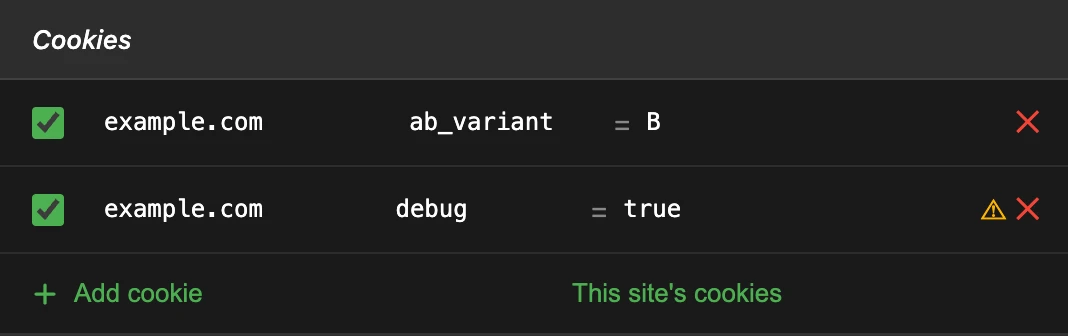
不必寫入瀏覽器,就能為某個網域的請求加入 Cookie。暫停或切換設定檔後立即停止送出;若網站已有同名 Cookie,會顯示警告。
其他功能
設定檔與篩選器
設定檔數量不限,每個都能限定到特定網域,或在 Chrome 中限定到某個分頁群組。
匯入與匯出
JSON 備份、其他標頭編輯器的設定檔列表,以及 Requestly 重新導向規則。
分享已啟用的項目
複製設定檔中已啟用的項目,同事可將其匯入為可直接使用的設定檔。
暫停
一鍵關閉所有規則,不會遺失任何內容。
設定或附加
對 Accept、Cookie 等多值標頭附加值,而不是取代。
淺色或深色,7 種語言
English, Español, 日本語, 한국어, Русский, 简体中文, 繁體中文。
常見用法
- 呼叫需要身分驗證的端點
Authorization: Bearer <token> - 將前端指向測試環境
api.example.com → staging-api.example.com - 除錯 CORS
Access-Control-Allow-Origin: * - 強制開啟功能旗標或 A/B 變體
Cookie: ab_variant=B
你的資料只留在瀏覽器中
設定檔儲存在本機。擴充功能沒有伺服器、沒有分析、也沒有帳號,規則由瀏覽器本身執行,因此擴充功能永遠看不到它修改的請求。程式碼在 GitHub 上,歡迎檢查。
閱讀隱私權政策完全免費,也沒有人付錢給我
這個擴充功能不收一分錢,無論是維護還是開發新功能,都沒有人付我報酬。它是在我的空閒時間裡一點一點變好的。
有想改進的地方嗎?開一個 issue,我們一起討論 —— 這同樣免費,而且是最有效的方式。 開一個 issue →
贊助一下,你的需求就會在我的佇列裡往前排。當然不贊助也完全沒關係 ;)